Fleet Control New Relicエージェントの集中型リモート管理を提供し、大規模な計装ライフサイクル全体の管理を支援します。Fleet Controlは、Kubernetesクラスタ、Linuxホスト、およびWindowsホスト上のエージェントを管理するために一般提供(GA)されています。これら3つのインフラストラクチャタイプはすべて、同じ一貫したFleet Controlエクスペリエンスを共有します。サポートされているエージェントとその環境の完全なリストについては、『エージェントタイプの互換性ドキュメント』をご覧ください。
Fleet Control使用すると、次のことが可能になります。
- エージェント操作を一元化し、手作業を軽減します。すべてのエージェントと統合を 1 か所でインストール、監視、構成、更新します。
- フリートをカスタマイズして一括管理:計装のニーズごとにエージェントをグループ化し、数回クリックするだけでフリート全体のエージェントのバージョンを簡単にアップグレードできます。 スクリプトは必要ありません。
- テレメトリー ギャップの排除: KubernetesAgent Control環境全体に拡張できる 1 つの軽量スーパーバイザー ( ) を使用して、 クラスタ上のエージェントを管理します。
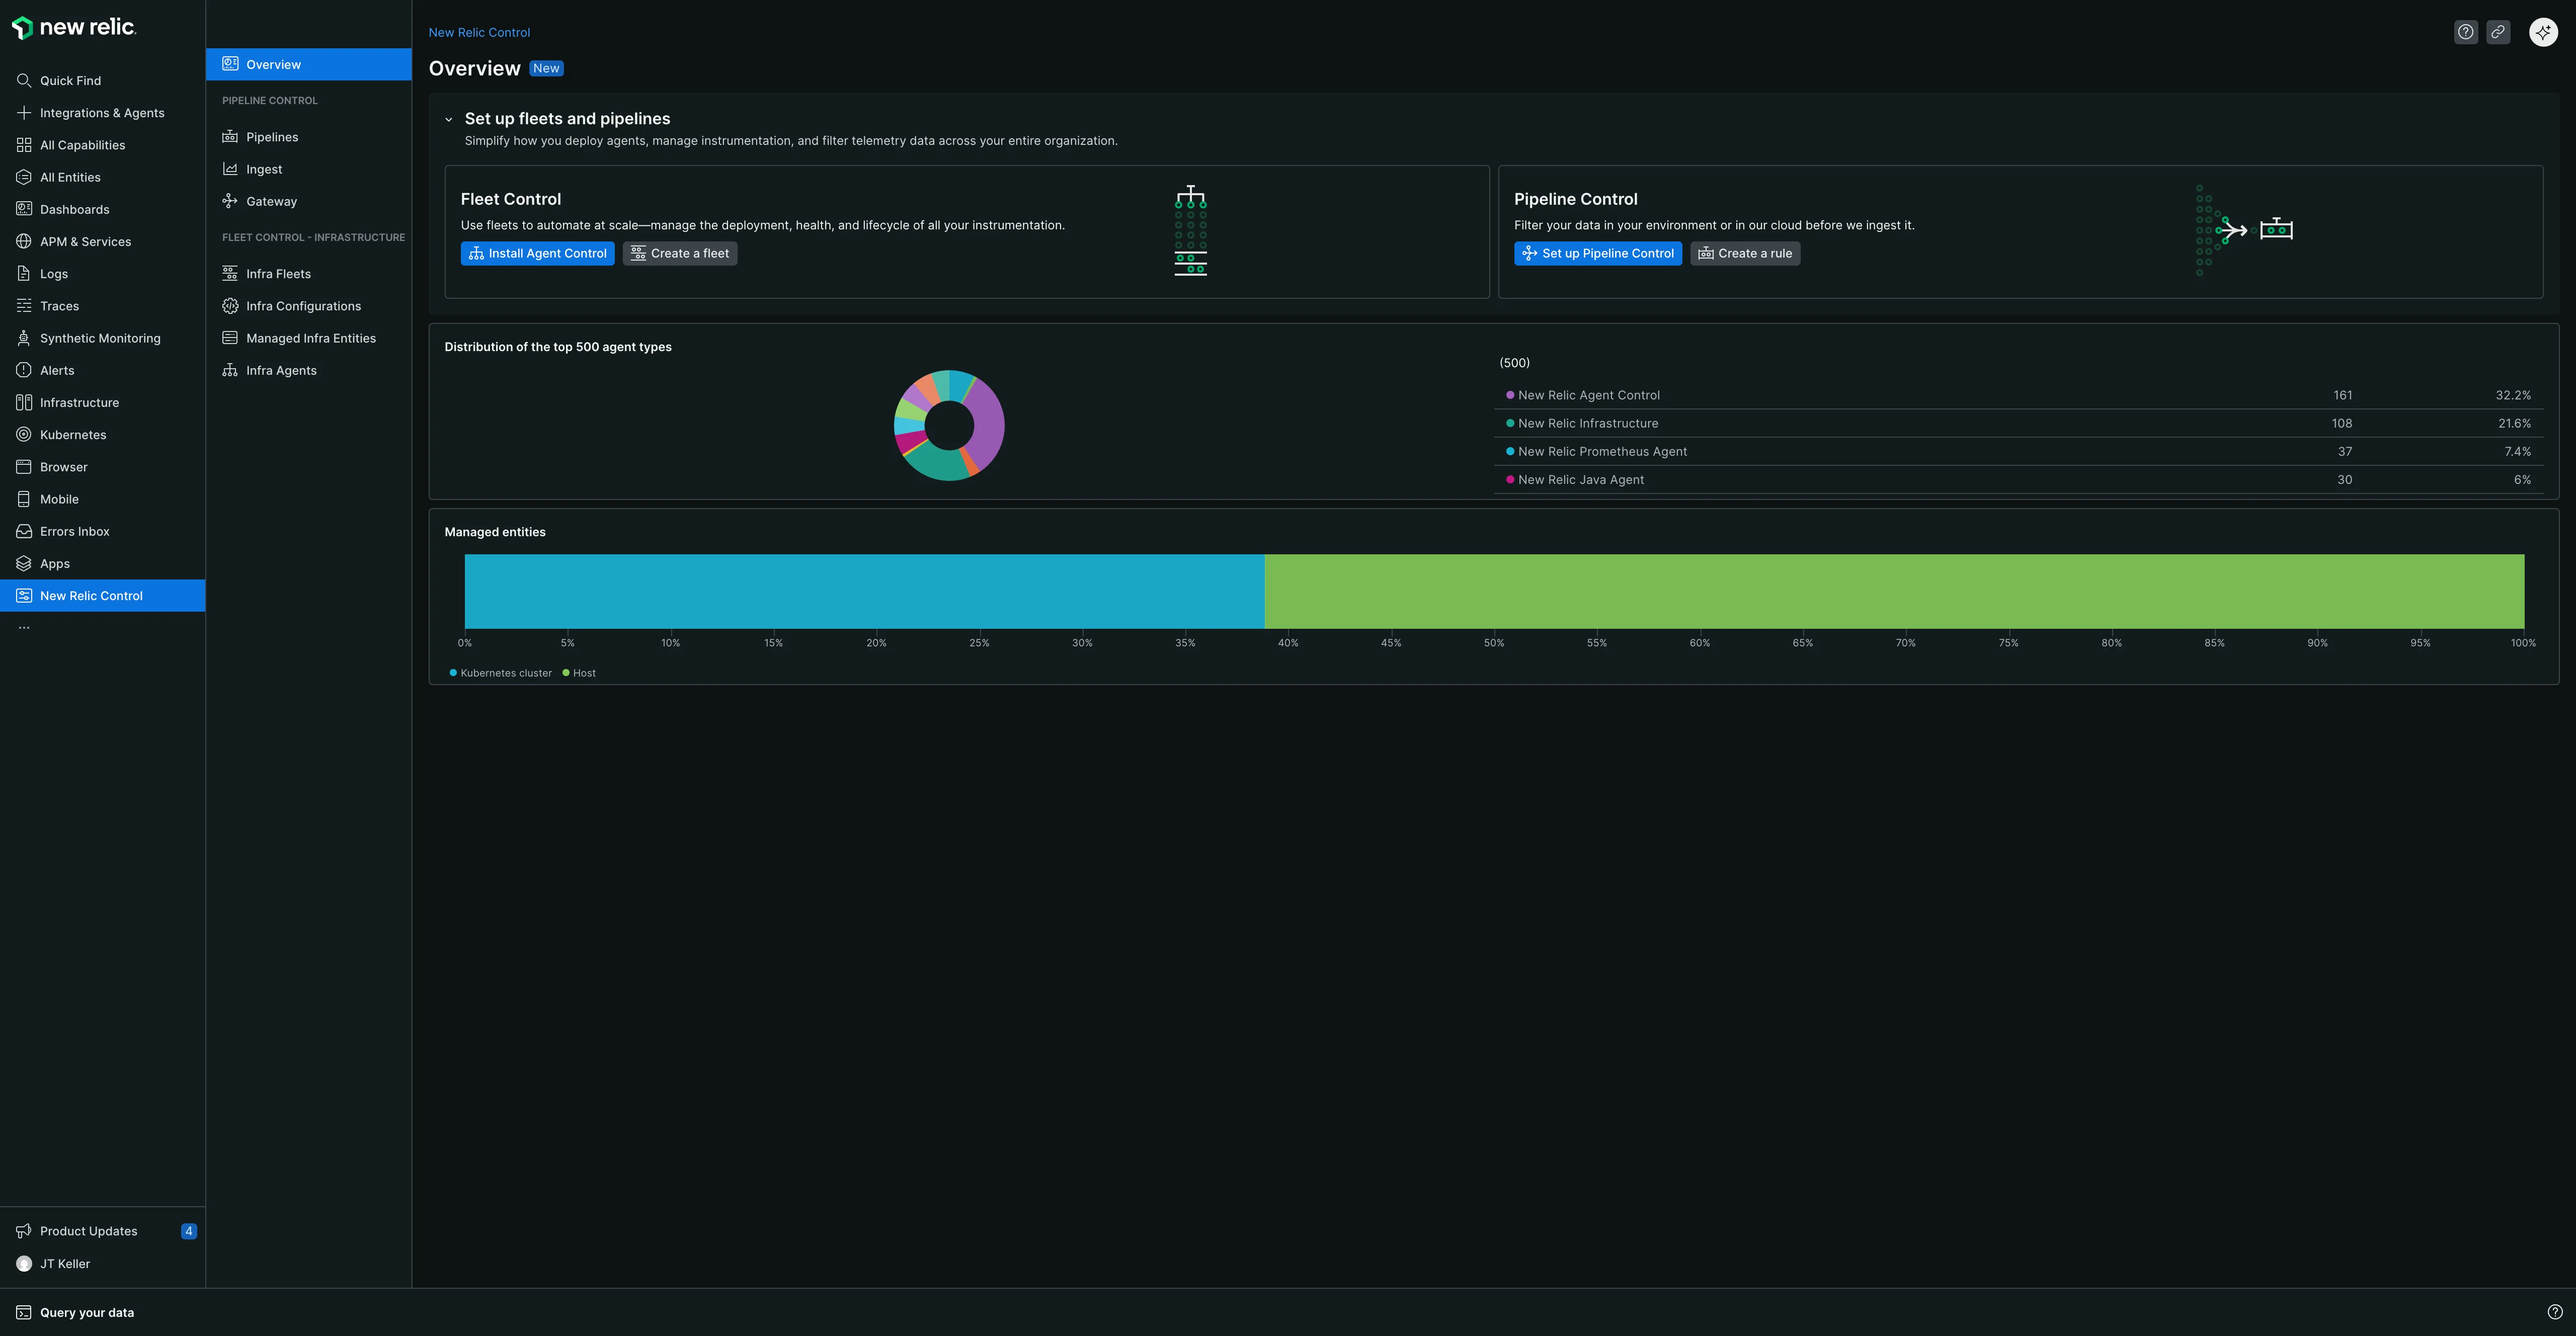
Fleet Controlに移動するには、 All capabilities → New Relic Control → Fleetsに移動してください。ピンを使用して、New Relic Control を左側のナビゲーション バーに追加し、簡単にアクセスできるようにすることができます。
Fleet Controlを使用する理由は何ですか?
大規模な環境にわたって計画を管理すると、重大な課題が生じる可能性があります。 Fleet Control 、集中管理されたコントロール プレーンを提供することでこれらの問題を解決するように設計されています。
- エージェントの古さを防ぐ:セキュリティ リスクや非互換性を回避し、最新の New Relic イノベーションを活用できるように、エージェントを最新の状態に維持します。
- 設定のドリフトを回避する:すべてのエンティティにわたって一貫した設定を確保することで、隠れた観察ギャップやコンプライアンス問題を排除します。
- 壊れた計装を修正する:計装の問題を迅速に特定して解決し、観測データの信頼性を維持します。
- 手作業の削減:エージェントと統合を管理するために、1 回限りのスクリプトや手動更新に依存するのはやめましょう。
艦隊とは何ですか?
Fleet Controlでは、フリートは、同一の計装設定を共有する管理対象エンティティ (Kubernetesクラスターやホストなど) の同種のコレクションです。 フリートは管理対象エンティティの論理グループとして機能し、合理化された管理と大規模な一貫した監視設定を可能にします。
艦隊は 3 つの主要コンポーネントで構成されています。
- アクティブな展開:フリートに適用された最新の一連のアクションの概要。 デプロイメントには、エージェントの設定のインストール、削除、更新などの 1 つ以上のアクションを含めることができ、それらの変更の最終結果を反映します。
- エージェントと設定:フリート内の管理対象エンティティ上でインストゥルメントされているエージェントと設定。
- 管理対象エンティティ:フリートに参加している、割り当てられたすべての管理対象エンティティ。
管理対象エンティティの理解
Fleet Controlのコンテキストでは、管理対象エンティティは、 Agent Controlによって管理されるNew Relic計装を実行するKubernetesクラスタ、Linux ホスト、またはWindowsホストです。 各フリートは、特定の管理対象エンティティ タイプ (Kubernetesクラスタ、Linux ホスト、またはWindowsホスト) に関連付けられており、フリート内のすべてのエンティティがそのタイプに一致する必要があります。 エージェント設定はフリート レベルで指定され、フリート内のすべての管理対象エンティティが同じ設定を共有します。
- 管理対象エンティティ: Agent ControlがインストールされているKubernetesクラスタまたはホスト。 これは、エンティティがFleet Controlによって管理可能であるが、必ずしもまだフリートに結合されていないことを意味します。
- 割り当てられた管理対象エンティティ:フリートに結合された管理対象エンティティ。このエンティティは現在Fleet Controlによって積極的に管理されており、その設定はそれが属するフリートによって決定されます。
- 割り当てられていない管理対象エンティティ:現在どのフリートにも参加していない管理対象エンティティ。Agent Controlがインストールされており管理可能ですが、現在は独自のローカル設定を使用して動作しています。
重要
Agent Controlをインストールして管理対象エンティティにする前に、 Kubernetesクラスタまたはホストをフリートに追加することはできません。
主な特徴
- 一元管理: Kubernetesクラスタおよびホストのフリート上で実行されているエージェントを管理するための統合プラットフォームを提供し、インフラストラクチャ全体にわたる計装を大規模に管理できるようにします。
- 可視性:フリートの健全性、エージェントのステータス、デプロイメントの進行状況、設定エラーを明確に把握して、計装の健全性を管理します。
- 柔軟なフリート組織:さまざまな計装標準、アプリケーション環境、またはチーム固有のニーズを表す個別のフリートを作成します。 この構造は、すべての設定を管理する集中型の監視チームと、個々のチームがきめ細かい権限を使用して特定のフリートを所有および管理する分散型モデルの両方をサポートします。
- リモート設定: New Relicエージェントのリモート設定と、環境のさまざまな側面を監視し、メトリクス、イベント、ログ、トレース (MELT) などの主要なデータポイントをレポートする統合をサポートします。
前提条件
Fleet Controlをセットアップする前に、システムが次の前提条件を満たしていることを確認してください。
- Agent Control :管理する予定のすべてのKubernetesクラスタまたはホストにAgent Controlがインストールされている必要があります。 これはすべてのFleet Control機能に必要なコンポーネントです。
必要な権限
フリートと設定の作成および編集にはOrganization product adminロールが必要ですが、デフォルトのUserグループのユーザーはすでにこのロールを持っています。デプロイメントの実行にはさらに多くの権限が必要です:組織全体でのOrganization Manager、または特定のフリートに付与されたFleet managerロールのいずれかです。
すべての Fleet Control 権限には、フルプラットフォームのユーザータイプも必要です。
個々のフリートへのアクセスのスコープを設定し、それをチームに委任する方法などの詳細については、Fleet Control アクセスの管理をご覧ください。